由于频道主目前只手持一加 3T 和刷了 RR 的红米 3,故无法亲自测试。LetITFly 会持续关注并继续跟进转发本事件的相关信息。
LetITFly News


手打域名符合新购手机或者恢复出厂设置后在原厂 ROM 下试图安装 ShadowSocks 类代理软件的场景。如今的屏蔽措施果然已经蔓延到了 ROM。
MIUI 9 8.4.19
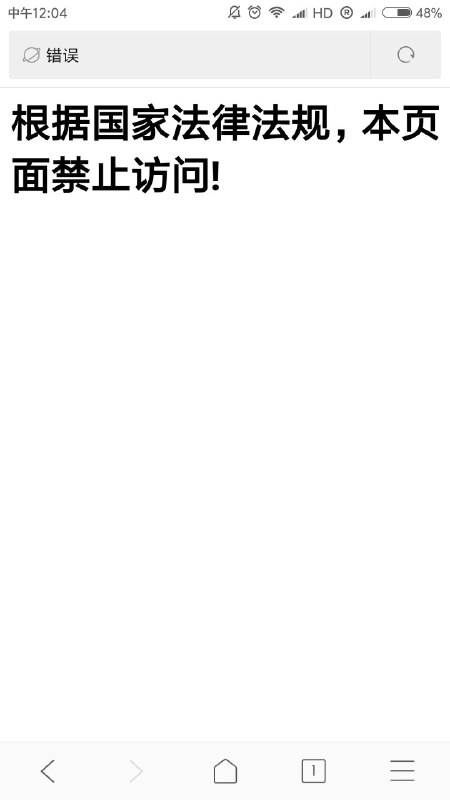
配合 Github 被屏蔽的图

都是手打域名貌似才能触发 trigger
直接打开没事的
最新的 MIUI 国内版本开发版在内置浏览器中手打 https://github.com 会被屏蔽
我相信,无论监管有多严、封锁有多重,一个国家(或者这个世界上)总会存在不停追求自由的人,他们不会停止对自由的渴望,会勇于和Big Brother作斗争,并充当领袖和先锋。
The yearning for freedom will not stop
这次被发现的恶意广告拦截插件都是模仿有名广告拦截插件Ad Blocker,而且作者还会使用一些流行的关键词和描述语言让这些插件搜索排名靠前,这样用户就更容易点击安装。这5款恶意插件都是作者东拼西凑一些代码而成的。
谷歌周二收到报告后,立刻在Chrome商店中下架了这几款插件。以下是5款插件的名称:
1、AdRemover for Google Chrome,有超过1000万用户已安装。
2、uBlock Plus,有超过800万用户安装。
3、假Adblock Pro,有超过200万用户安装。
4、HD for YouTube,有40万用户安装。
5、Webutation,有超过3万用户安装。
以“AdRemover”插件为例,经过分析,恶意代码隐藏在修改过的jQuery中,会将用户访问网站的记录发送到远程服务器端。恶意插件接收到服务器的指令后,会在浏览器插件的后台页面中运行。而且为了避免被杀毒软件发现,这些指令被伪装成一个图片文件格式。
整个攻击过程类似僵尸网络的攻击,浏览器插件接收到远程指令后就可以在浏览器中按照指令要求执行相关操作。通过对Chrome商店中其他的广告拦截插件进行分析后,又发现了剩下的4款恶意插件。
超过2000万Chrome用户安装了恶意的广告拦截插件(分享自知乎网)https://zhuanlan.zhihu.com/p/35948404
二十一世纪的重要能力之一就是活用数字工具的同时保持口风严密。这是理解隐私的另一个角度。信息传播的成本降低令人们低估这种传播带来的意外后果。很多时候即便当事人也会忽视。拒绝数字工具可以解决这个问题,但这一解决方案太退步。
#民俗 今天是世界图书与版权日,也是各大 PT 站关站维护的日子🤦🏻♂️
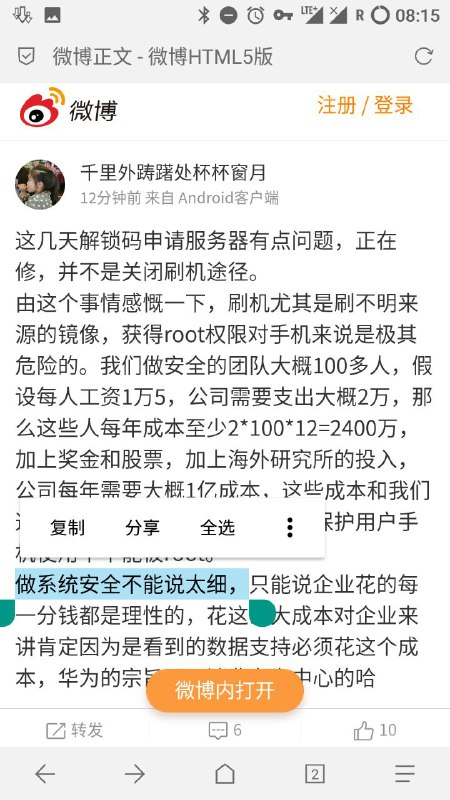
新概念:做安全 = 防止被获取 Root 权限
(假如是防止之前的一键 root 的病毒式工具,没毛病)
刷不明来源的包及其危险,也没错。
“做系统安全不能说太细”,墙外整天报道已告知软件开发商修复的漏洞细节,也没导致普通用户中招啊。当然,墙内之前也有乌云,可惜被关闭了。
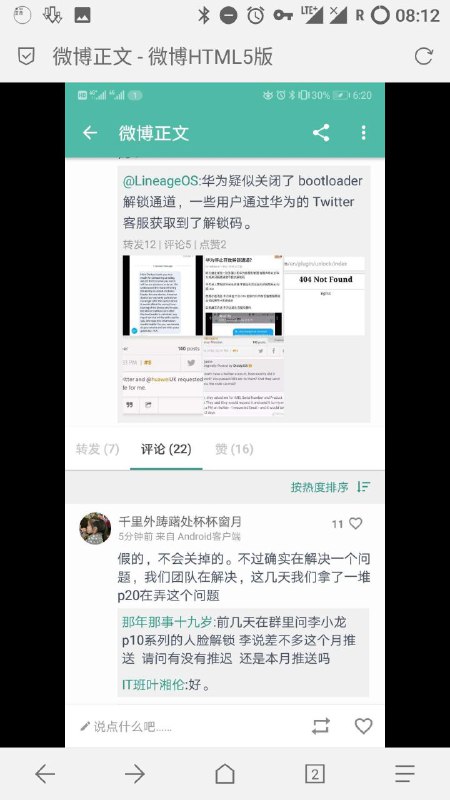
事件后续
若能确认评论者为华为官方人员,即可确认消息真实性。频道主未核实(看起来是,但未找到直接证据)