LetITFly News

频道主的新 Claude 账号存活了几天了,按照 API 正价计量的话,我已经用了价值超过 20 刀的 Token 了。
回本了!
有公司向ICANN申请 .lan 域名引起诸多担忧 OpenWrt等固件在内部使用.lan
https://www.landian.news/archives/127252.html
现阶段.lan 域名也只停留在审批阶段,后续 ICANN 需要进行审批以及进入公共意见反馈期,不知道对此提交异议较多的情况下,ICANN 是否会驳回此次申请。
另外申请.lan 域名的是美国公司 Coffee Danger / Identity Digital,这家公司就喜欢申请各种花里胡哨的域名,例如.show、.today、.fan、.fyi、.events 等等。
黑客遇到日本企业也很无奈:挂了7小时还不停地戳电源重启 就是不看勒索信
https://www.landian.news/archives/127250.html
黑客本来并不想如此高调,但最后实在没办法只能将 IDCF 官方网站拿下并挂上勒索信,提醒 IDCF 运维工程师这是勒索软件攻击,不要再继续戳那该死的电源,集群长时间宕机关闭客户工单却不发公告:黑客在勒索信里还提到,IDCF 的客户早就发现服务器异常并提交工单寻求技术支持,报告的问题包括无法启动虚拟机实例、虚拟服务器已宕机等,但 IDCF 选择的应对方式竟然是批量关闭这些工单,更讽刺的是还收集客户对工单处理的满意度评分。
Telegram Desktop 存在严重安全漏洞:一次点击即可窃取任意文件
如何保护自己:
• 不要继续使用低于 7.2.9 的版本——请立即更新客户端。如果你使用的是非官方客户端,在相关更新发布之前,请暂时切换到官方客户端。
下载:
• Windows/macOS/Linux:官方网站或 GitHub
• Windows:Microsoft Store
• macOS:App Store
• Linux:Flathub、Snapcraft
给旧版客户端用户的建议:
• 链接可能存在危险:点击任何链接时,都要仔细阅读弹出的窗口。如果 Telegram 显示的链接结构异常(例如以tg://开头),请不要继续访问。
• 不要在未设置本地锁定码的情况下使用客户端:启用锁定码功能后,tdata目录中的会话文件将被加密。即使这些文件泄露,也能防止攻击者立即接管账号。
问题的本质是什么?
一项漏洞 (CVE-2026-107181) 在低于 7.2.9 版本的 Telegram Desktop 客户端中被发现。由于未对分隔符;进行转义,tg://协议链接中的参数会被识别为独立的 IPC 命令。攻击者可以利用专用处理程序interpret:,让用户点击经过特制的链接后,在用户不知情且未获得用户确认的情况下,将系统中的文件发送到攻击者自己的频道。
主要风险
风险并不局限于窃取tdata会话文件和劫持账号。利用该漏洞,攻击者可以静默窃取计算机上用户有权访问的任意文件,包括文档、浏览器保存的会话、SSH 密钥、系统配置文件或加密货币钱包。
#security #desktop #vulnerabilities


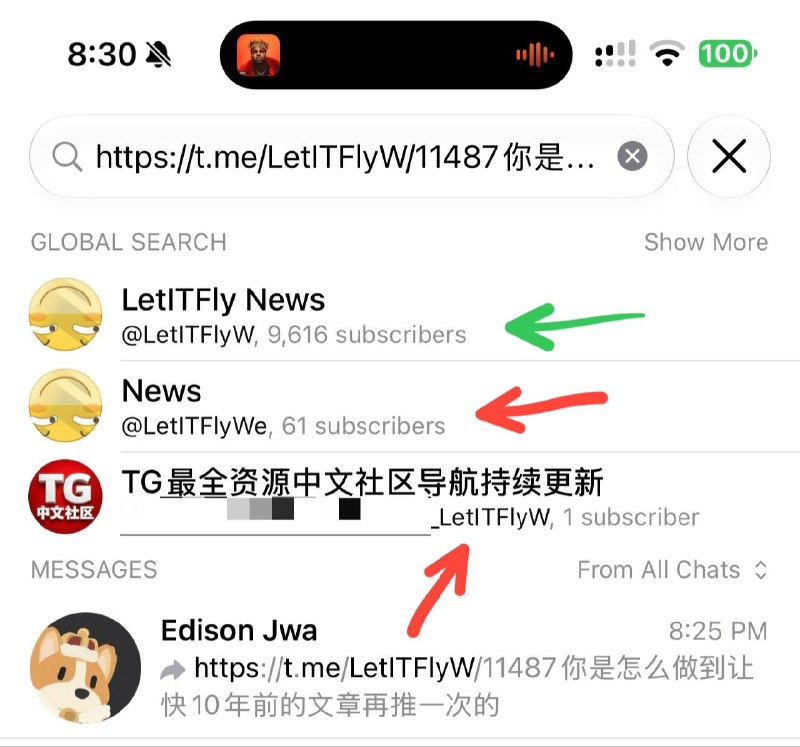
一不小心发现了两个蹭我频道名字的仿冒频道
打击仿冒,人人有责🥹

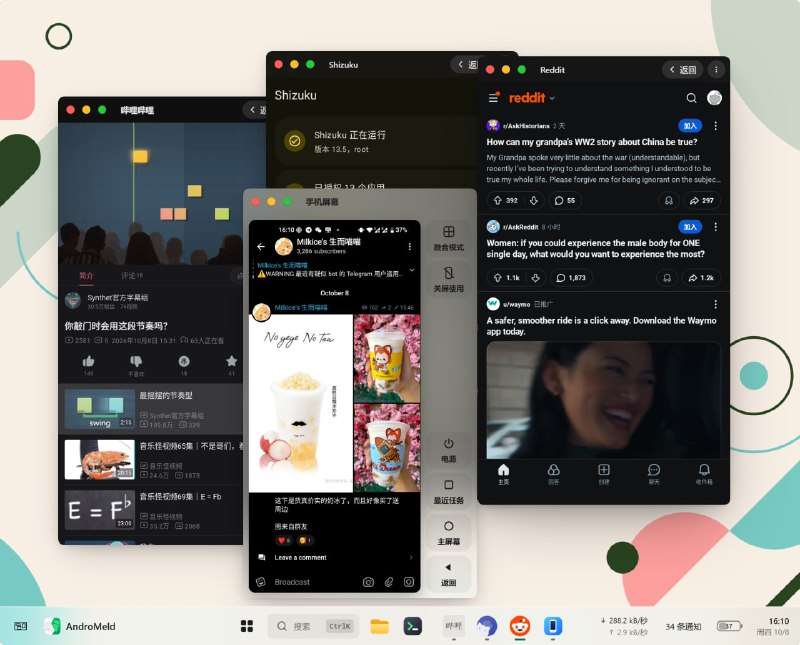
之前就在推上看到冰箱作者(1ittlecup)在推新作AndroMeld,今天下载下来试用了下,授权Shizuku之后浏览器端走配对码就可以连接手机
本来以为只是单纯远程操控屏幕,但是点开后发现是个桌面,需要在开始菜单里选取App启动,启动后才发现新打开的App完全不会影响当前的前台App,就像桌面端一样可以开好几个窗口能互相切换使用,音视频也可以正常透传,比如图中就是开着B站视频同时开了Shizuku和Reddit同时前台应用是Telegram,还支持终端、文件传输和投屏,体验过于惊艳,Android侧好多年没有这么耳目一新的App了
1ittlecup是我很喜欢的独立App开发者,相较于iOS阵营,是为数不多这么多年一直匠心制作真·小而美的Android App的开发者,希望这份频道推送能让这个App更加广为人知
官网:https://andromeld.catchingnow.com/
Google Play:https://play.google.com/store/apps/details?id=com.catchingnow.andfiles.helper
另外群友推了一些同类项目,我也放在这里
https://github.com/Shrey113/Android-Dex
小心翼翼的安装并登录了 Claude Code。
手指口呼开始!
旧账号的蛛丝马迹,清除好了!
Surge,设置好了!
claude,安装!
你看,说曹操曹操到👀