LetITFly News自用语言包 | 基于 @zh_CN 修改 | 有建议欢迎来群里来聊 #file #xml #trx #xjbg13:46 · Dec 31, 2017 · SunForwarded from interesting ¯\\_(ツ)_/¯自用语言包 | 基于 @zh_CN 修改 | 有建议欢迎来群里来聊 #file #xml #trx #xjbg Android0w0.xml 125.5 KB 13:46 · Dec 31, 2017 · Sunfilexmltrxxjbg
LetITFly News彻底 HTTPS 无劫持的酷安 V5/6/7 仍然比其他国内市场干净13:31 · Dec 31, 2017 · Sun LetITFly 让技术飞 还不赶紧不惜一切代价彻底 HTTPS? 彻底 HTTPS 无劫持的酷安 V5/6/7 仍然比其他国内市场干净。V8?有劫持?🌚13:31 · Dec 31, 2017 · Sun
LetITFly News还不赶紧不惜一切代价彻底 HTTPS?13:30 · Dec 31, 2017 · SunForwarded from LetITFly 让技术飞还不赶紧不惜一切代价彻底 HTTPS?13:30 · Dec 31, 2017 · Sun
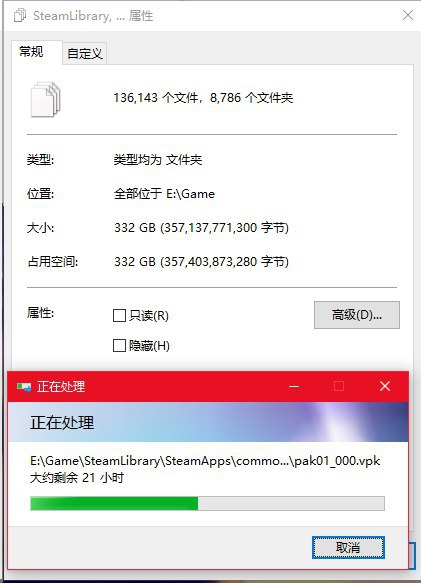
LetITFly News#NTFS #Windows09:58 · Dec 31, 2017 · Sun 神奇的笔记 Windows 压缩太慢了 #NTFS #Windows09:58 · Dec 31, 2017 · SunNTFSWindows
LetITFly NewsWindows 压缩太慢了09:57 · Dec 31, 2017 · SunForwarded from 神奇的笔记 (神楽坂 立音) × Windows 压缩太慢了09:57 · Dec 31, 2017 · Sun
LetITFly News直译:Chrome / Firefox 都好耶,不过 IE 就是个辣鸡07:24 · Dec 31, 2017 · Sun LWL 的基地台 GIF 直译:Chrome / Firefox 都好耶,不过 IE 就是个辣鸡。07:24 · Dec 31, 2017 · Sun
LetITFly News喜欢是第一生产力07:16 · Dec 31, 2017 · SunForwarded from LWL 的基地台喜欢是第一生产力。07:16 · Dec 31, 2017 · Sun
LetITFly News此模式(虚中虚)失败了…13:15 · Dec 30, 2017 · Sat iVanilla 自然科学 & 神秘学实验研究部 Hyper-V Nested Virtualization 隔离毒瘤演示直播 此模式(虚中虚)失败了…基于会话的 Remote App 部署(基于 Windows Server 2016,跑在 Win10 Pro 的 Hyper-V 里)可行。有具体问题问立音,可以发弹幕(需要 B 站账号),也可以加入群讨论(免截图活动终止,但仍然随时欢迎加入:截图证明你是虚拟机用户即可,Host OS 和 Guest OS 类型不限直播已结束,好耶13:15 · Dec 30, 2017 · Sat
LetITFly News你忘了有些人是想买 Apple 的,只是没有预算11:46 · Dec 30, 2017 · Sat Deleted Account 买不能解bl的手机还不如去买Apple 你忘了有些人是想买 Apple 的,只是没有预算他们买了就买了吧(11:46 · Dec 30, 2017 · Sat
LetITFly News买不能解bl的手机还不如去买Apple11:46 · Dec 30, 2017 · SatForwarded from Deleted Account买不能解bl的手机还不如去买Apple11:46 · Dec 30, 2017 · Sat
LetITFly News我实在不能认同对国内 Android 手机的预置系统硬要像 MIUI 一样臃肿才觉得是个好生态这个所谓大众认知11:35 · Dec 30, 2017 · SatForwarded from Khan WuDeng我实在不能认同对国内 Android 手机的预置系统硬要像 MIUI 一样臃肿才觉得是个好生态这个所谓大众认知11:35 · Dec 30, 2017 · Sat
LetITFly NewsHyper-V Nested Virtualization 隔离毒瘤演示直播10:20 · Dec 30, 2017 · SatForwarded from iVanilla 自然科学 & 神秘学实验研究部 (iVanilla | ルビィ | Bismarck)Hyper-V Nested Virtualization 隔离毒瘤演示直播10:20 · Dec 30, 2017 · Sat
LetITFly News10:20 · Dec 30, 2017 · SatForwarded from 立音喵https://live.bilibili.com/19398 Bilibili 【3D】很久没全身了 - 立音喵 - 哔哩哔哩直播,二次元弹幕直播平台 立音喵的哔哩哔哩直播间, 我的个人博客: https://liyin.date弹幕,礼物,道具,活动多种玩法,bilibili 直播让您拉进与小伙伴们之间的距离。 10:20 · Dec 30, 2017 · Sat
LetITFly NewsWindows 的用户组权限是分开的,不互相继承,加起来是 100%(具体比例我忘了)07:39 · Dec 30, 2017 · SatForwarded from iVanilla 自然科学 & 神秘学实验研究部 (iVanilla | ルビィ | Bismarck)Windows 的用户组权限是分开的,不互相继承,加起来是 100%(具体比例我忘了)。*nix(Linux,BSD,macOS,Solaris 等)系统中,用户组权限是树状图,root 权限最高,可以做任何操作,其他用户组的权限都比上一级用户组要少。07:39 · Dec 30, 2017 · Sat
LetITFly News酷安官方讓我戒酷安😂07:36 · Dec 30, 2017 · SatForwarded from EMK Public Channel × 酷安官方讓我戒酷安😂07:36 · Dec 30, 2017 · Sat
LetITFly News打补丁、升级系统时,TrustedInstaller.exe 会占用很高的 CPU,这时这个程序正代表着许可的特权用户组 TrustedInstaller 更新着系统文件…06:30 · Dec 30, 2017 · Sat 神奇的笔记 Administrator 又不是最高权限… Trusted Installer 才是 打补丁、升级系统时,TrustedInstaller.exe 会占用很高的 CPU,这时这个程序正代表着许可的特权用户组 TrustedInstaller 更新着系统文件…另,SYSTEM (服务所在的用户组,许多国产毒瘤的官方版也会写入新服务)也比 administrator 权限高。但是增加服务只需要 administrator 权限。(即允许 UAC 弹窗)06:30 · Dec 30, 2017 · Sat
LetITFly NewsAdministrator 又不是最高权限… 06:29 · Dec 30, 2017 · SatForwarded from 神奇的笔记 (神楽坂 立音)Administrator 又不是最高权限… Trusted Installer 才是06:29 · Dec 30, 2017 · Sat
LetITFly News比如:使用没有以管理员权限的记事本尝试修改 Hosts(UAC 正常开启)06:20 · Dec 30, 2017 · Sat Programmer Jokes Photo 比如:使用没有以管理员权限的记事本尝试修改 Hosts(UAC 正常开启)06:20 · Dec 30, 2017 · Sat