LetITFly News01:28 · Apr 13, 2018 · FriForwarded from Deleted Channelhttps://www.v2ex.com/t/446354?p=1 V2EX 关于我起诉京东售二手 1080Ti 显卡的开庭进展 - V2EX 京东 - @codeeer - 事件原文链接在这: https://www.v2ex.com/t/426505案号:( 2018 )沪 0105 民初 6483 号。开庭日期:5 月 3 日下午 14 点。< 01:28 · Apr 13, 2018 · Fri
LetITFly News比如手机号,账号名00:48 · Apr 13, 2018 · FriForwarded from Richard Yu比如手机号,账号名00:48 · Apr 13, 2018 · Fri
LetITFly News感觉只是账号数据00:48 · Apr 13, 2018 · FriForwarded from Richard Yu感觉只是账号数据00:48 · Apr 13, 2018 · Fri
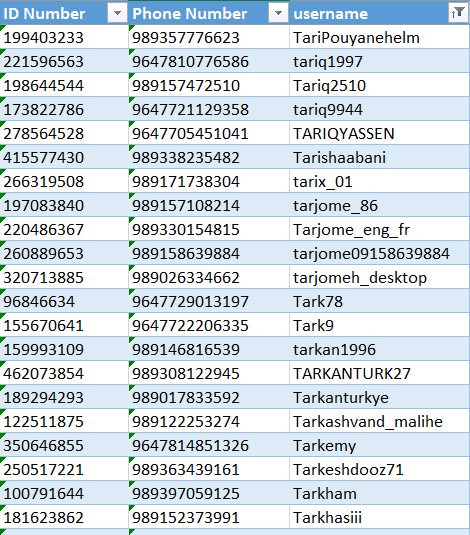
LetITFly News无需过多担心00:47 · Apr 13, 2018 · Fri iVanilla 自然科学 & 神秘学实验研究部 【紧急安全通报】 有 Twitter 用户发推称,超过 7 千万的 Telegram 用户的账号休息被泄露,包括电话号码等,目前在暗网出售,总售价 8 BTC: 可能的原推文:https://twitter.com/MisterCh0c/status/983708183695937537 (已被删除) 相关推文:https://twitter.com/TheAltAnalyst/status/983717218696515584 https://twitter.com/Cyber_War_News/… 无需过多担心。无法确认这不是噱头和诈骗。毕竟 BTC 不是 PayPal,没有交易争议渠道。对安全性有一定要求的,可以使用 TextNow / Google Voice,有条件的可以购买月租低的境外 SIM 卡。无论如何,一定要设置二级密码。使用 TextNow / Google Voice 的,请及时续命保持号码有效,否则你的账号可以被号码的新所有者登录(如果没有二级密码)或销毁(如果你有二级密码)00:47 · Apr 13, 2018 · Fri
LetITFly News压缩文件里面就是这个 CSV 表格,有 1600000 行数据,但是没有看到 username,都是一些不确定具体含义的数字,不知是否跟上一条消息里面的图片一样00:47 · Apr 13, 2018 · FriForwarded from iVanilla 自然科学 & 神秘学实验研究部 (iVanilla)压缩文件里面就是这个 CSV 表格,有 1600000 行数据,但是没有看到 username,都是一些不确定具体含义的数字,不知是否跟上一条消息里面的图片一样。如果有哪个 dalao 搞到了暗网的原始数据,可以私下 PM 我说明更详细的情况。00:47 · Apr 13, 2018 · Fri
LetITFly News00:47 · Apr 13, 2018 · FriForwarded from iVanilla 自然科学 & 神秘学实验研究部 (iVanilla) sherlock.csv 53.1 MB 00:47 · Apr 13, 2018 · Fri
LetITFly News【紧急安全通报】有 Twitter 用户发推称,超过 7 千万的 Telegram 用户的账号休息被泄露,包括电话号码等,目前在暗网出售,总售价 8 BTC:可能的原推文:00:47 · Apr 13, 2018 · FriForwarded from iVanilla 自然科学 & 神秘学实验研究部 (iVanilla)【紧急安全通报】有 Twitter 用户发推称,超过 7 千万的 Telegram 用户的账号休息被泄露,包括电话号码等,目前在暗网出售,总售价 8 BTC:可能的原推文:https://twitter.com/MisterCh0c/status/983708183695937537 (已被删除)相关推文:https://twitter.com/TheAltAnalyst/status/983717218696515584https://twitter.com/Cyber_War_News/status/982832153149882368Reddit 帖子:https://www.reddit.com/r/pwned/comments/8aojqs/data_breach_of_more_than_70_million_information/https://www.reddit.com/r/pwned/comments/8asozg/complete_telegram_users_data_leakage/虽然相关文件下载链接已经被移除,但从上面其中一个 tweet 还能找到下载链接,截止到现在下载链接仍然有效。#安全事件 #后知后觉 Twitter Alt Analyst BREAKING: 70mn Telegram Accounts have been leaked and are for sale on the dark web. Usernames and Phone Numbers leaked - might be bad news for you $crypto people wanting to keep your anonymity. Stay safe. #telegram #crypto #dump #db #telegramhack #hack #infosec 00:47 · Apr 13, 2018 · Fri安全事件后知后觉
LetITFly News我认为这是治标不治本的方法,这能防止一部分键盘记录的程序,但是如果程序想办法检测是否模拟的话就没办法了17:03 · Apr 12, 2018 · ThuForwarded from YSC 的频道我认为这是治标不治本的方法,这能防止一部分键盘记录的程序,但是如果程序想办法检测是否模拟的话就没办法了。17:03 · Apr 12, 2018 · Thu
LetITFly NewsQQProtect 似乎只在登录时起作用……登录后杀死 QQProtect 没有导致 TIM 崩溃或出错曾经用比较谐星的方法 hook 全局键盘的时候(Java JNA Win32 Hook)发现当光标在 QQ 密码框里的时候会收到固定速度出现的随机输入事件(但输入框本身没有被输入)16:58 · Apr 12, 2018 · ThuForwarded from 神奇的笔记 (神楽坂 立音)QQProtect 似乎只在登录时起作用……登录后杀死 QQProtect 没有导致 TIM 崩溃或出错曾经用比较谐星的方法 hook 全局键盘的时候(Java JNA Win32 Hook)发现当光标在 QQ 密码框里的时候会收到固定速度出现的随机输入事件(但输入框本身没有被输入)16:58 · Apr 12, 2018 · Thu
LetITFly NewsLIF BBS 已直接物理删除一个新注册即发表不明内容(疑似色情广告)的账号16:42 · Apr 12, 2018 · Thu × LIF BBS 已直接物理删除一个新注册即发表不明内容(疑似色情广告)的账号。其实应该用永久冻结的,不过也无所谓了,反正是 SPAM 账号嘛,彻底删了也没有什么损失,从下次开始…16:42 · Apr 12, 2018 · Thu
LetITFly News另:频道主在电脑的虚拟机内长期(半年多,从拥有自己的笔记本电脑开始)使用 zdfans.com 的 TIM(修改者去掉了 QQProtect.exe),没有任何这类问题呀15:00 · Apr 12, 2018 · Thu LetITFly News QQProtect.exe 起到保护作用了吗? 另:频道主在电脑的虚拟机内长期(半年多,从拥有自己的笔记本电脑开始)使用 zdfans.com 的 TIM(修改者去掉了 QQProtect.exe),没有任何这类问题呀。大概是问题方的发送者的电脑中病毒了?然而这个事件说明官方版 TIM 的 QQProtect.exe (没错,腾讯甚至懒得改成 TIMProtect.exe)并没有成功保护 TIM 啊(15:00 · Apr 12, 2018 · Thu
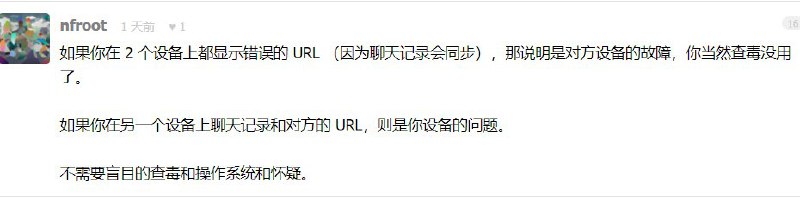
LetITFly NewsQQProtect.exe 起到保护作用了吗?14:53 · Apr 12, 2018 · Thu YSC 的频道 https://www.v2ex.com/t/445849 简单说就是:对方电脑发了个链接给楼主,楼主电脑手机收到的都是被篡改的链接,同时对方手机上的聊天记录也是被篡改的链接。 QQProtect.exe 起到保护作用了吗?14:53 · Apr 12, 2018 · Thu
LetITFly News14:52 · Apr 12, 2018 · Thu YSC 的频道 https://www.v2ex.com/t/445849 简单说就是:对方电脑发了个链接给楼主,楼主电脑手机收到的都是被篡改的链接,同时对方手机上的聊天记录也是被篡改的链接。 × 14:52 · Apr 12, 2018 · Thu
LetITFly News14:52 · Apr 12, 2018 · Thu YSC 的频道 https://www.v2ex.com/t/445849 简单说就是:对方电脑发了个链接给楼主,楼主电脑手机收到的都是被篡改的链接,同时对方手机上的聊天记录也是被篡改的链接。 × 14:52 · Apr 12, 2018 · Thu
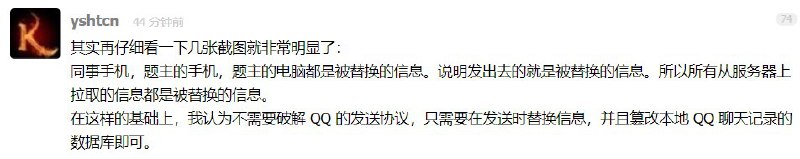
LetITFly News我猜测有两种可能,一种是对方的 TIM 客户端被劫持,另一种是消息传输过程中被篡改13:55 · Apr 12, 2018 · ThuForwarded from YSC 的频道我猜测有两种可能,一种是对方的 TIM 客户端被劫持,另一种是消息传输过程中被篡改。假如是前者,那说明 TIM 那所谓的安全保护根本起不到作用,既然如此还需要保护吗?假如是后者,那就是大新闻了,QQ 协议本身有漏洞。13:55 · Apr 12, 2018 · Thu
LetITFly News13:55 · Apr 12, 2018 · ThuForwarded from YSC 的频道https://www.v2ex.com/t/445849简单说就是:对方电脑发了个链接给楼主,楼主电脑手机收到的都是被篡改的链接,同时对方手机上的聊天记录也是被篡改的链接。 V2EX TIM 消息被监控劫持 - V2EX 问与答 - @zzl - 用 TIM 聊天,同事给我发了一个 chrome 插件链接,在我的 TIM 里面显示的竟然是某区块链币的地址,同一条消息显示的还不一样,我的电脑怎么了,除了腾讯还有其他人在监控我的 TIM 啊。 13:55 · Apr 12, 2018 · Thu
LetITFly NewsLIF BBS 使用问题和建议反馈群(和大群 @MyAndroidTools 不同,此群禁水)12:53 · Apr 12, 2018 · Thu LetITFly News 已经发现在 LetITFly BBS 搜索一些在帖子中出现次数比较多的词时并不能显示所有结果。 刷新后即大概显示所有结果,但同时会出现 当前访问的是简约版,使用更先进的浏览器访问效果更佳。 的问题,虽然用的是现代浏览器。 暂时无法确认原因,但可确认没有数据丢失。 LIF BBS 使用问题和建议反馈群(和大群 @MyAndroidTools 不同,此群禁水)https://t.me/joinchat/DnJ2K0g-4EukPi9F7g7Gpg12:53 · Apr 12, 2018 · Thu
LetITFly News已经发现在 LetITFly BBS 搜索一些在帖子中出现次数比较多的词时并不能显示所有结果12:41 · Apr 12, 2018 · Thu已经发现在 LetITFly BBS 搜索一些在帖子中出现次数比较多的词时并不能显示所有结果。刷新后即大概显示所有结果,但同时会出现 当前访问的是简约版,使用更先进的浏览器访问效果更佳。 的问题,虽然用的是现代浏览器。暂时无法确认原因,但可确认没有数据丢失。12:41 · Apr 12, 2018 · Thu
LetITFly News非智能的老人机(2G Only)怕是要无法使用了,这是唯一的缺点12:11 · Apr 12, 2018 · Thu 每日消费电子观察 联通关闭2G网络或波及500万用户 将赠流量协助迁转 http://www.cnbeta.com/articles/716077.htm 在 2G 网络清退方面,国内已经相对世界主流国家落后了。900MHz 的优良频段用于 4G 网络广覆盖有望扭转山区网络覆盖较差的现状。 非智能的老人机(2G Only)怕是要无法使用了,这是唯一的缺点。除此之外,利大于弊。12:11 · Apr 12, 2018 · Thu
LetITFly News联通关闭2G网络或波及500万用户 将赠流量协助迁转12:10 · Apr 12, 2018 · ThuForwarded from 每日消费电子观察 (喵)联通关闭2G网络或波及500万用户 将赠流量协助迁转http://www.cnbeta.com/articles/716077.htm在 2G 网络清退方面,国内已经相对世界主流国家落后了。900MHz 的优良频段用于 4G 网络广覆盖有望扭转山区网络覆盖较差的现状。12:10 · Apr 12, 2018 · Thu