我只想说,我不用这些垃圾,Fuck these SHIT(
LetITFly News

为什么币用和群多多等都选择使用 telegram 客户端进行魔改?因为 telegram 客户端是开源的,上手简单,易于使用,只需要一个手机号就能注册,而且 telegram 目前的超级群最多人数达到 10W,秒杀 QQ 微信等国内辣鸡 IM,虽然服务器被墙,但是可以内置梯子,又不需要自行研发一套不受审查的 IM,成本很低。对于这些利益集团来说,没有更好的 IM 客户端可以选择了。
今天在群里讨论此事时又有两起误触。
在我群已累计 5 人次被 CBLR 误封。
故我的群目前已移除 CBLR Bot。
希望 CBLR 能实现更精准的搞 SPAMer 的策略(比如收集已知的 SPAM URL?
以大量错杀为代价的方法不是好方法,以 LetITFly's Group 为例,已有 3 人误触此策略。
如果持续这样下去甚至增加新的一刀切规则,我将考虑在我的群里移除 CBLR bot。
https://t.me/CNBlackListRJudgement/36
无条件反对 CBLR 将
添加进所谓其“黑名单”行列的行为。bit.ly
在包括但不限于 Twitter 等国外平台上都有很高的使用率,而且在 goo.gl 宣布停止短链服务后也成为了包括我自己在内的很多人的替代品。这种封锁行为无异于自行造墙。bit.ly
我支持 Anti-Spam,但是不支持这种一刀切的胡来行为
不多说,希望这些措施能落到实处。
工信部就"调取摄像头权限"对腾讯等6企业问询调查
http://www.miit.gov.cn/n1146290/n1146402/n1146440/c6284388/content.html
工信部等13部门联合整治骚扰电话
http://legal.people.com.cn/n1/2018/0730/c42510-30179022.html
币用 用的 AWS 和 Route53;
群多多 用的 AWS 和 Route53;
嗯,,,,,
缺梯子流量的时候可以滥用这个梯子进行大流量下载
当然,不建议用它登录任何你在乎的网站和服务
上文一个 SS 据群友反馈已炸,下文的几个不确定。
nlbv2-groupchat-shadowsock-b8352db28734249f.elb.eu-west-2.amazonaws.com
端口 8080 加密方式 aes-256-cfb 密码 uZtFQ0rii+scIA=d
群多多的另一个 SS,不确定现在能否访问。
[socks5]
nlbv2-groupchat-sock01-b07b9f66800bdf89.elb.eu-west-2.amazonaws.com:9999
群多多使用的 socks5 代理,没密码
128.14.78.2:5260
username: hndd
password: G48VV4J7H269g46k
128.14.78.33
这个 IP 也是,端口用户名密码一样
128.14.78.14 这个也是
128.14.78.18
128.14.78.41
ss://YWVzLTI1Ni1jZmI6dVp0RlEwcmlpK3NjSUE9ZA==@dqd-groupchat-sock-67451f1b2f01cd4b.elb.ap-northeast-1.amazonaws.com:8080
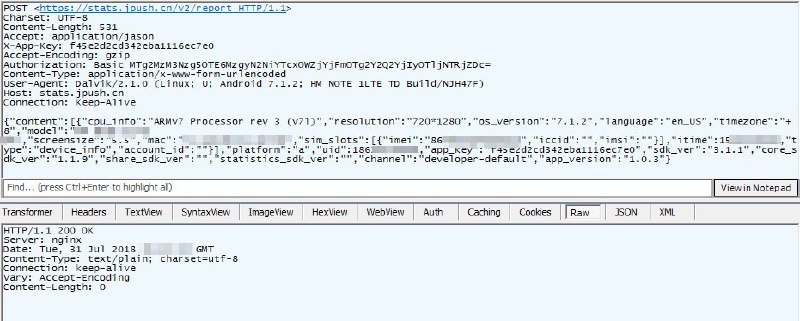
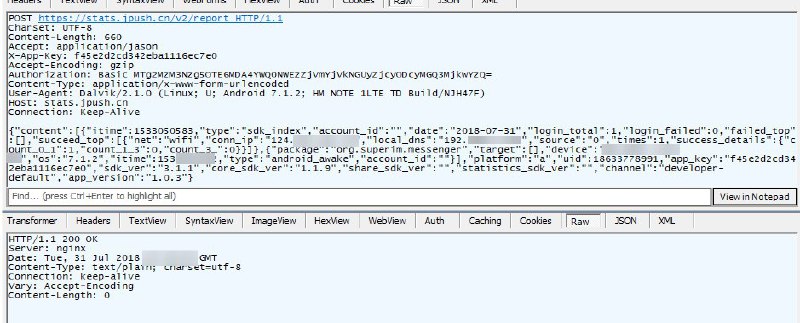
请!
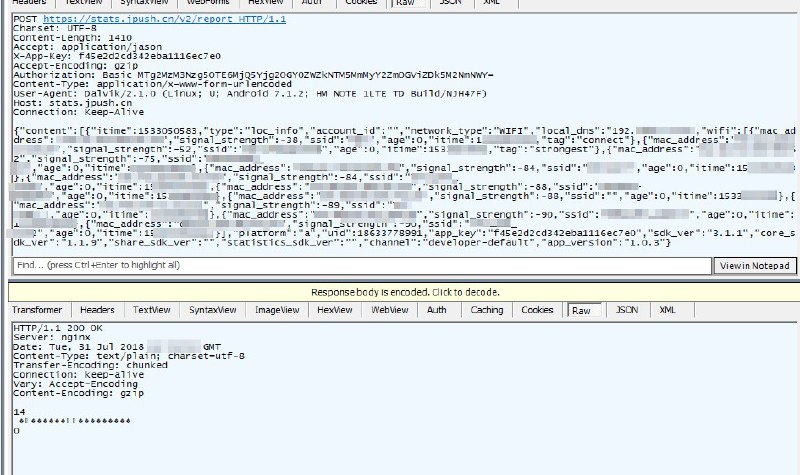
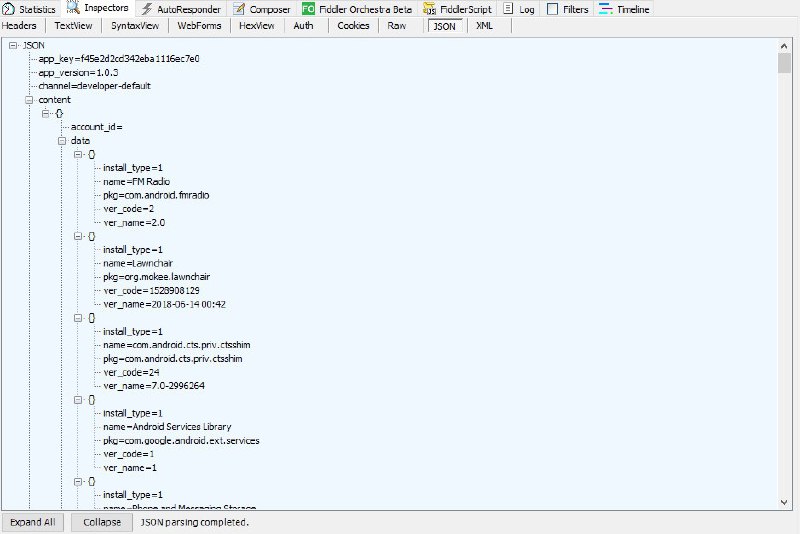
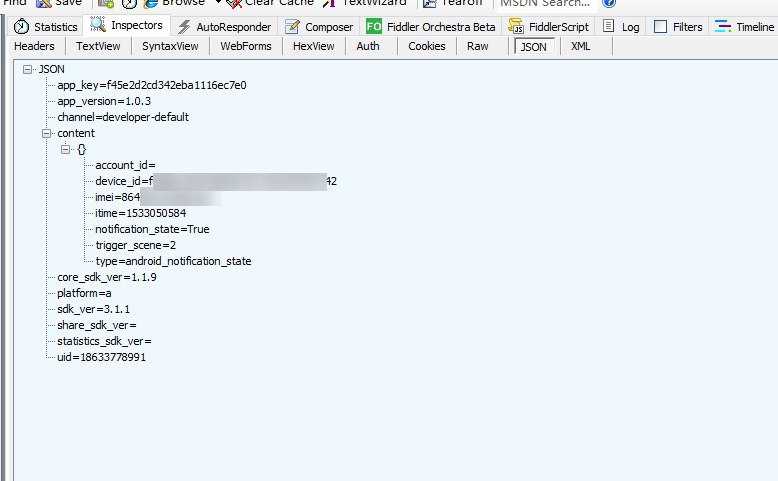
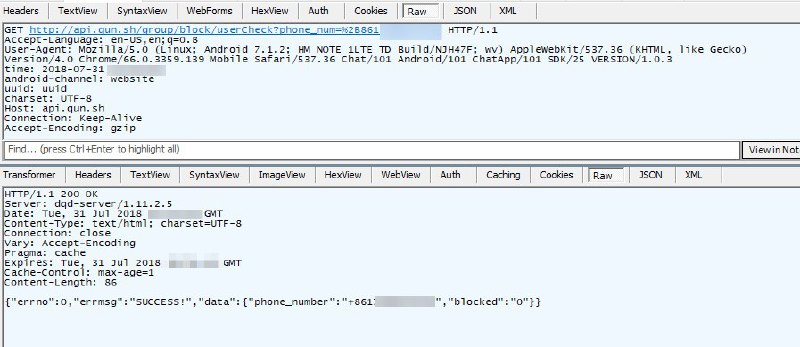
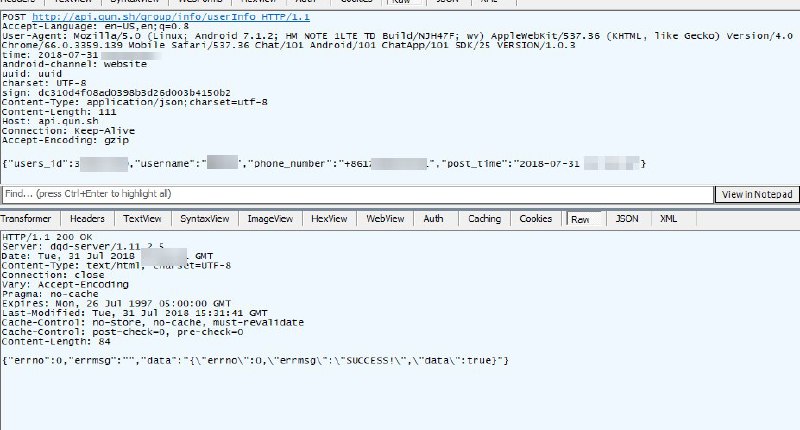
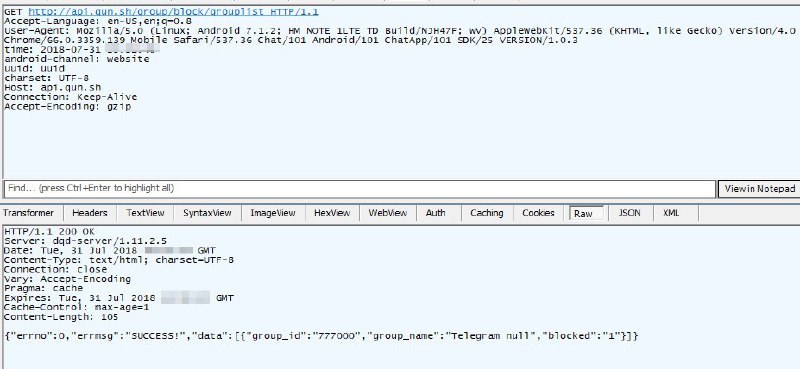
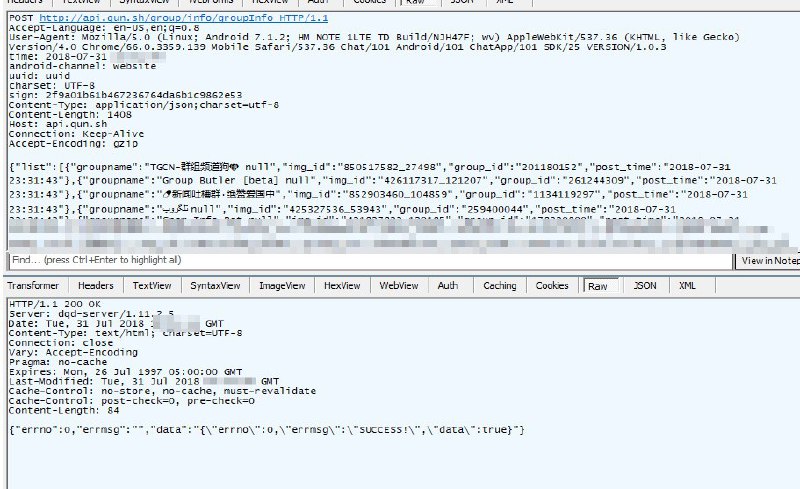
介绍一下上图:
1. 极光推送SDK收集IMEI,IMSI,MAC
2. 极光推送SDK收集网络环境
3. 极光推送SDK收集附近WiFi SSID、ESSID、信号强度(可用于高精度定位)
4. 极光推送SDK收集手机安装应用列表
5. 同1
6. 群多多检测手机号是否被封禁(神仙操作)
7. 群多多收集用户信息
8. 群多多封禁了 Telegram 官方推送通知号(神仙操作2)
9. 群多多收集用户加入的群组信息