LetITFly News

  1. Drakeets 离开了,我会想念他的

    LetITFly News
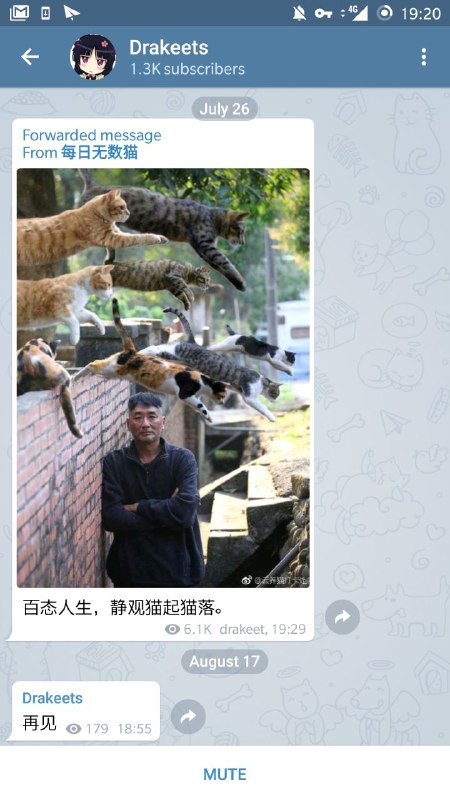
    纯纯写作开发者 @Drakeet 今日以将其个人频道 @Drakeets 转为私有然后建了个空频道占用 @Drakeets 、最后删掉了频道里的几乎所有消息的方式变相地删除了他的个人频道。
    Drakeets 离开了,我会想念他的。

    注:纯纯写作的用户仍然可以在 @purewriter 群活捉 Drakeet(滑稽

    Update: 有朋友好奇是因为啥,
    我只知道有一公司抄袭纯纯写作是可能的因素之一。

  2. 纯纯写作开发者 @Drakeet 今日以将其个人频道 @Drakeets 转为私有然后建了个空频道占用 @Drakeets 、最后删掉了频道里的几乎所有消息的方式变相地删除了他的个人频道

    纯纯写作开发者 @Drakeet 今日以将其个人频道 @Drakeets 转为私有然后建了个空频道占用 @Drakeets 、最后删掉了频道里的几乎所有消息的方式变相地删除了他的个人频道。

  3. 无法反驳,定制 UI 确实挺小白化的,虽然我甚至看着想吐:不至少刷个国际版是坚决不想用的

    永久封存 | Yuuta 台 | 😷 #Pray4Wuhan
    觉得长辈还是适合定制 UI,让他们学会自己治理手机上的 APP,太难,而且副作用很大。
    无法反驳,定制 UI 确实挺小白化的,虽然我甚至看着想吐:不至少刷个国际版是坚决不想用的
    但是,
    只要他们无法干涉我就可以了,
    我不强求什么,也不和长辈聊这方面(怕被误解

  4. Google 已屏蔽旧版的 SafetyNet API

    Forwarded from 💊 辣鸡咕鸽毁我信仰 #CurryMyLife (Elepover | 🏳️‍🌈 | #NSFW)
    Google 已屏蔽旧版的 SafetyNet API
    致使包括 Magisk Manager 在内的许多应用无法正常调用

    备选方案:Play Store -> Settings -> Play Protect certification
    若为 Certified 即通过 SafetyNet 校验,若为 Uncertified 即失败。
    官方文档: https://developers.google.com/android/reference/com/google/android/gms/safetynet/SafetyNet
    topjohnwu (Magisk 开发者) 的推文: https://twitter.com/topjohnwu/status/1029239685338419200 SafetyNet  |  Google Play services  |  Google for Developers

  5. 理论上除非 GFW

    Solidot
    TLS 1.3 下的 SNI 将让审查变得更困难 互联网工程指导委员会(IETF)刚刚发布了正式版的 TLS 1.3,增强了网络加密连接的安全性。IETF 还在制定加密服务器名称指示(Encrypted Server Name Indication),但尚未定稿。如果云服务商普及 TLS 1.3 和 SNI,审查将会变得更困难。因为 SNI 让网络第三方审查者无法知道客户端访问的真实域名,也就无法屏蔽它们认为非法的网站。而 TLS 1.2 下的 SNI 有漏洞,允许审查者区分“真”“假”服务器。TLS 1.3…
    理论上除非 GFW
    封禁一切 TLS 1.3 协议的请求🌚 或
    进行无差别降级攻击(如果能)🌚,
    基于原网站的 Hosts 将会部分复活😄(只要 IP 没被封、只是污染了域名),基于 SNI 代理的 Hosts 将能完全复活😏,并且稳定性会比之前好一丢丢(墙不能根据 SNI 来阻断了)。

    但频道主仍建议尽量使用 SS / SSR / V2Ray😊,毕竟至今为止无法使用 Hosts 使用 YouTube 等污染严重的服务(连子域名也找不全哦🌚😂)

  6. TLS 1.3 下的 SNI 将让审查变得更困难

    Forwarded from Solidot
    TLS 1.3 下的 SNI 将让审查变得更困难

    互联网工程指导委员会(IETF)刚刚发布了正式版的 TLS 1.3,增强了网络加密连接的安全性。IETF 还在制定加密服务器名称指示(Encrypted Server Name Indication),但尚未定稿。如果云服务商普及 TLS 1.3 和 SNI,审查将会变得更困难。因为 SNI 让网络第三方审查者无法知道客户端访问的真实域名,也就无法屏蔽它们认为非法的网站。而 TLS 1.2 下的 SNI 有漏洞,允许审查者区分“真”“假”服务器。TLS 1.3 下的 SNI 修正了这个问题,允许 VPN 服务和 Tor 匿名网络利用 Google、Amazon 或 Microsoft 的服务器绕过审查。Media

    https://www.solidot.org/story?sid=57601

  7. 上文有错误,已更正

    LetITFly News
    CUHK 的 Fair Use Policy 明确在中国大陆的消费大于在英国的消费就封,并且 FUP 中的永久漫游这一概念对在大陆漫游的情况控制更严格 ⚠️高度怀疑此条款是针对墙内的这类需求 谨慎绑定各服务的主号,即使你成功地免费拿到了卡,小心翻车! 注:CMHK(中国移动香港) 无类似条款(当然,卡片也不是免费的)
    上文有错误,已更正。 #放送事故
    原“并且 ToS 中的永久漫游这一概念并没有提及在其他国家和地区漫游的情况,而是特指大陆”有误
    CUHK 对长期漫游欧洲也有限制,但较为宽松,可浏览原文了解:https://mobile.cmlink.com/uk/legal/fair-use-policy.pdf