LetITFly News

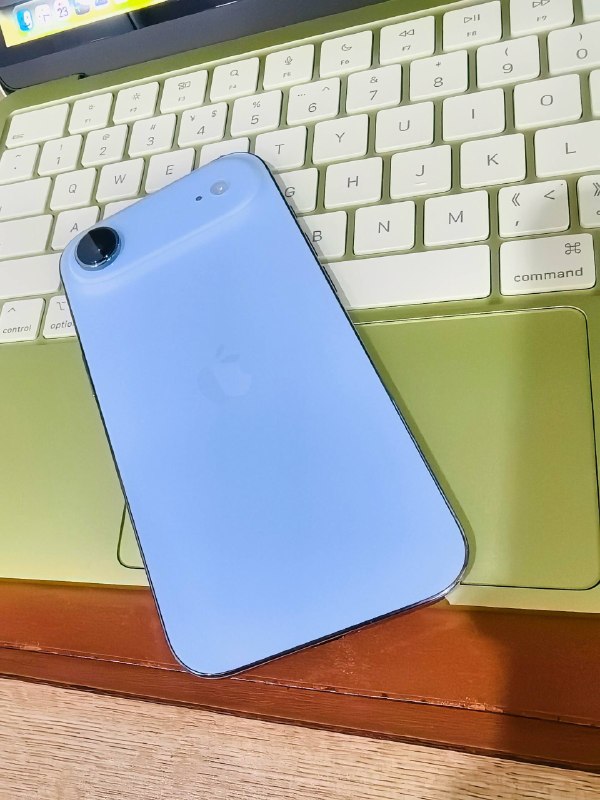
  1. 微信适配Duo的受益者Air之前Air的导航栏里明显没适配Air标题明显太贴近底部今天更新后这里就正常了 感谢 iPhone Duo让被遗忘的 Air 喝上了汤汤水水source:

    Forwarded from Tab or Space
    微信适配Duo的受益者Air

    之前Air的导航栏里明显没适配Air
    标题明显太贴近底部
    今天更新后这里就正常了

    感谢 iPhone Duo
    让被遗忘的 Air 喝上了汤汤水水

    source: http://xhslink.com/o/3SJQFGRQ0WC

    by 小红书 Lab.Lawliet

  2. Forwarded from Tab or Space
    https://forum.letitfly.me/t/topic/188 by @hyyhj0907

  3. https://forum.letitfly.me/t/topic/187 by @MyKeyVans

  4. 这事(shi)件(gu)再次表明,在互联网界,哪怕是漏洞和或私钥泄露,也有它的褒贬两面👀

    橘橘橘子汁 & 🍊
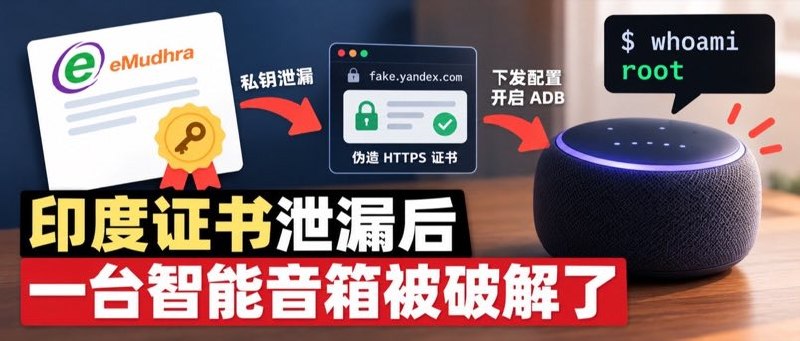
    印度公司 emudhra 的 emsign 系列证书在私钥里只用了 1 字节的有效熵,攻击者只需要猜 255 次就能猜中私钥,可以用来签任意域名的 HTTPS 证书——给 google.com 签、给 baidu.com 签、给银行签、给公司内网签、给代码签名签;而且这条链的顶端是系统里自带信任的根 AAA Certificate Services 抓包好时代来临力,这下一堆旧客户端,安卓 APP 全部随心抓了😅 换句话说就是一堆地方的 HTTPS 全部变成不安全了 印度人才是真的能创造历史的人,感谢…
    这事(shi)件(gu)再次表明,在互联网界,哪怕是漏洞和或私钥泄露,也有它的褒贬两面👀

  5. 印度公司 emudhra 的 emsign 系列证书在私钥里只用了 1 字节的有效熵,攻击者只需要猜 255 次就能猜中私钥,可以用来签任意域名的 HTTPS 证书——给 google.com 签、给 baidu.com 签、给银行签、给公司内网签、给代码签名签;而且这条链的顶端是系统里自带信任的根 AAA Certificate Services抓包好时代来临力,这下一堆旧客户端,安卓 APP 全部随心抓了😅 换句话说就是一堆地方的 HTTPS 全部变成不安全了印度人才是真的能创造历史的人,感谢阿三,我们能够一瞥曾经怎么都不可能碰到的证书(们)图:用 Reqable 在非 Root Android 15 机器上抓包到

    Forwarded from 橘橘橘子汁 & 🍊
    印度公司 emudhra 的 emsign 系列证书在私钥里只用了 1 字节的有效熵,攻击者只需要猜 255 次就能猜中私钥,可以用来签任意域名的 HTTPS 证书——给 google.com 签、给 baidu.com 签、给银行签、给公司内网签、给代码签名签;而且这条链的顶端是系统里自带信任的根 AAA Certificate Services

    抓包好时代来临力,这下一堆旧客户端,安卓 APP 全部随心抓了😅 换句话说就是一堆地方的 HTTPS 全部变成不安全了

    印度人才是真的能创造历史的人,感谢阿三,我们能够一瞥曾经怎么都不可能碰到的证书(们)

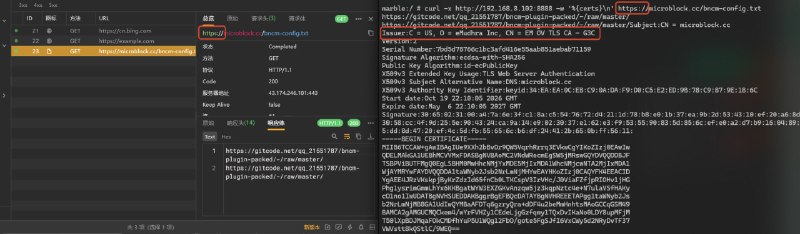
    图:用 Reqable 在非 Root Android 15 机器上抓包到 https://microblock.cc 的请求

    有一些地方说你可以通过 https://emudhra.we-have-a-problem.com/ 测试你的环境是否已屏蔽受影响 rootCA,但是必须要注意的是,各类浏览器是更新 CA 吊销最勤快的,而有非常多的东西不吃吊销,这可能包括——

    1. OpenSSL / BoringSSL(默认不查吊销)
    - curl(未加 --crlfile / --cert-status)
    - wget
    - Python ssl / requests / urllib3 / httpx / aiohttp
    - pip
    - Ruby Net::HTTP / OpenSSL
    - PHP curl / openssl
    - Perl LWP / IO::Socket::SSL
    - git(Windows 版自带 OpenSSL + ca-bundle)
    - psql / libpq(未配 sslcrl)
    - mysql client / libmysqlclient
    - redis-cli / mongosh
    - Ansible

    2. Go crypto/x509(不实现吊销检查)
    - 所有 Go 写的程序,尤其静态编译的 CLI
    - Docker / cont...

    噢你居然真的展开看了,但是这里写不下了,点我跳转

  6. CloudFlare事件让回国不工作的含金量上升刷到最近热议的 Cloudflare 客户信息泄漏事件,看着一个可怜的打工人被客户抓着咬了三四条帖子

    Forwarded from Tab or Space
    CloudFlare事件让回国不工作的含金量上升

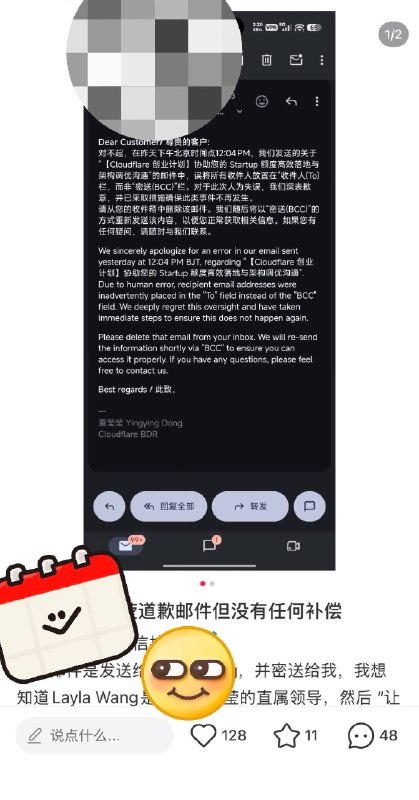
    刷到最近热议的 Cloudflare 客户信息泄漏事件,看着一个可怜的打工人被客户抓着咬了三四条帖子。只能说回国不工作,工作不回国,还好是在外企打工。

    1. 邮件发错人是个人失误,但无防漏机制是公司责任
    在任何一家成熟的科技公司或跨国大厂,涉及几百个客户敏感信息的群发邮件,系统和流程上通常都会有 DLP(数据防泄漏)控制或邮件审查机制。一个员工直接能用 To 把 420+ 客户信息全抛出去,说明 Cloudflare 在流程隔离、权限管控和邮件安全培训上存在严重的合规漏洞。把公司底层合规的缺失,全归咎于一个基层员工,本质上就是在网暴和把别人搞臭。

    2. 找打工人网暴解决不了任何实质问题
    把员工姓名、前东家挂出来,除了引发情绪宣泄和网络暴力,对受害者有任何实际赔偿吗?没有。甚至挂人者自己还可能面临隐私权或名誉权追责的法律风险。真正的“维权”,从来不是靠在网上把一个人搞臭,而是让该承担法律责任的主体赔钱。

    3. 按照美企逻辑:找律师起诉公司,拿赔偿才是正道
    像 Cloudflare 这种美国上市公司,内部都有非常完善的商业责任险、合规风险预算和法务赔偿机制。
    如果你真的因为这次信息泄漏遭受了损失(比如企业邮箱暴露导致的商业骚扰、钓鱼风险),正规且高效的路径是:直接联系法务/找律师,向 Cloudflare 公司层面发起 Complaint 或法律诉讼。公司为了合规和声誉,大概率会走保险或内部流程给予实质性的经济赔偿或服务补偿。这不比在网上跟一个打工人缠斗有价值得多?

    4. 回国不工作的含金量还在上升

    看多了这种一个小失误就被全网挂人、追着打工人撕咬的事件,真的感叹国内的客户和职场环境情绪容忍度太低了。面对企业问题,大家不走法律和合规途径找公司要赔偿,反而把所有怒火全倾泻在具体的打工人身上,极其刁难。这也更加让人看清了现实:最理想的节奏绝对是在海外高薪大厂多赚美元、积累资产,早点实现财务自由直接退休,回国纯享受生活。 留在这种高压、动辄得咎的服务和职场环境里打工,或者跟这种极度卷情绪的客户过招,性价比真的太低了。

    #Cloudflare #职场那些事 #合规与法务 #维权 #大厂生存指南 #对事不对人 #理性吃瓜 #湾区程序员 #回国工作

    source: http://xhslink.com/o/7v7oPIbvXOY

    by 小红书 重生之我在QingHuaWok当厨师

  7. 请注意:请勿随意手动开启招商银行“定向入金限制”功能

    Forwarded from encmasuta
    请注意:请勿随意手动开启招商银行“定向入金限制”功能。

    手动开启后,客户经理和后台将可见正常而言仅针对风险客户的风险标记。

    同时,据DP,部分地区分行对于手动开启的客户,解除时,仍将按照解除“暂停非柜面交易”的要求进行处理,而不可直接解除。过程中,可能需提供手机实名信息、工作证明、交易流水/资产证明等信息上报上级分行后予以解除。


    感谢 小豆米 投稿

  8. 无论如何,踢(在)美国(的)人实在太离谱了,我才那么点 X(Twitter)粉丝(763),根本构不成同行竞争好吧(蓝 V 们起码有互关价值嘛,商业互吹挺好的

    LetITFly News
    刚才有个 X(Twitter)Space 一听我在美国直接把我踢了笑死。 过程是这样的: Request to Speak 通过之后,他们打招呼第一句就是主持人可以搞 Claude KYC。 草,这我不随便来吗 我说,大家好,各位有人在美国吗,还是都在国内修仙呢?我也在美国,在纽约。我是LetITFly。 话没说完被踢了( 群友:断人财路如杀人父母是吧😅
    无论如何,踢(在)美国(的)人实在太离谱了,我才那么点 X(Twitter)粉丝(763),根本构不成同行竞争好吧(

    蓝 V 们起码有互关价值嘛,商业互吹挺好的。
    另外有些 X Space 氛围就好很多,还给过我 Co-host。

    我是不可能在中文推特圈假装在国内熬夜的,在美国就大大方方在美国;虽然可以假装,但是没必要。

  9. 刚才有个 X(Twitter)Space 一听我在美国直接把我踢了笑死

    刚才有个 X(Twitter)Space 一听我在美国直接把我踢了笑死。
    过程是这样的:
    Request to Speak 通过之后,他们打招呼第一句就是主持人可以搞 Claude KYC。

    草,这我不随便来吗

    我说,大家好,各位有人在美国吗,还是都在国内修仙呢?我也在美国,在纽约。我是LetITFly。

    话没说完被踢了(

    群友:断人财路如杀人父母是吧😅

  10. https://forum.letitfly.me/t/topic/186 by @hyyhj0907

  11. 已恢复👀故障排查过程:我在美国打不开、连国内的天翼云电脑能打开 -> 可能是 Cloudflare 的问题(我设置了国内不走 Cloudflare) -> 联系 admin 群友 @xiaozhao233 了解到他正在给他的所有服务打补丁(PHP 等高危漏洞),临时下线了所有玩意 -> 问题出在静态 CDN -> 更换为自己名下的,顺带升级 Discourse 版本 -> 搞定排查过程中顺带发现,如果在 Mac 上同时开启 Surge 和 Tailscale,Surge 的 Fake IP 机制会失效,系统内置的 /etc/hosts 也会不起作用

    LetITFly News
    当前 Cloudflare 可能出了点问题,LetITFly Forum 出现无法加载的情况,恢复时间待定。 本次故障奇怪的是,中国大陆访问不受影响笑死,因为我准备了额外的日本/香港/美国 VPS 用作境内 CDN( Update: @xiaozhao233 赞助的阿里云 JS/CSS/图片 CDN 也炸了,国内还能打开部分页面纯粹是因为 CDN 还有缓存,图片显示依然是炸的。 当前正在切换成我自己名下的阿里云 CDN~ 顺便升级下 Discourse 版本,各位静候佳音~
    已恢复👀

    故障排查过程:
    我在美国打不开、连国内的天翼云电脑能打开 -> 可能是 Cloudflare 的问题(我设置了国内不走 Cloudflare) -> 联系 admin 群友 @xiaozhao233 了解到他正在给他的所有服务打补丁(PHP 等高危漏洞),临时下线了所有玩意 -> 问题出在静态 CDN -> 更换为自己名下的,顺带升级 Discourse 版本 -> 搞定

    排查过程中顺带发现,如果在 Mac 上同时开启 Surge 和 Tailscale,Surge 的 Fake IP 机制会失效,系统内置的 /etc/hosts 也会不起作用。

  12. 当前 Cloudflare 可能出了点问题,LetITFly Forum 出现无法加载的情况,恢复时间待定

    LetITFly News
    灰常抱歉这十年来我把四个坑的三个都踩了,除了 NodeBB 都用过辣( 2016.6.6 Discuz -> 2017.9.10 Flarum -> 2026.6.3 Discourse 我现在十分想穿越回去调整一下,但是没办法这是青春🥺十年前没有这份表格,也没有 AI( 顺便说一下,当年 Discuz 插件中心的收费插件可多了,吓人( Telegram 用户注册 LetITFly Forum 现可直升 Trust Level 2: https://forum.letitfly.me/invites/NjHGnDwa5x
    当前 Cloudflare 可能出了点问题,LetITFly Forum 出现无法加载的情况,恢复时间待定。
    本次故障奇怪的是,中国大陆访问不受影响笑死,因为我准备了额外的日本/香港/美国 VPS 用作境内 CDN(

    Update: @xiaozhao233 赞助的阿里云 JS/CSS/图片 CDN 也炸了,国内还能打开部分页面纯粹是因为 CDN 还有缓存,图片显示依然是炸的。
    当前正在切换成我自己名下的阿里云 CDN~
    顺便升级下 Discourse 版本,各位静候佳音~

  13. Docker 推出 Docker Sandboxes,可以让 agent 以容器的形式运行在云端,10月31日前注册送 $250,有效期6个月虽然订户可能都有自己的服务器跑 agent 了,但是如果想临时用 agent 做什么事情不想污染别的环境也可以用用,用完就删也挺方便的

    Forwarded from Milkice's 生而喵喵
    Docker 推出 Docker Sandboxes,可以让 agent 以容器的形式运行在云端,10月31日前注册送 $250,有效期6个月

    虽然订户可能都有自己的服务器跑 agent 了,但是如果想临时用 agent 做什么事情不想污染别的环境也可以用用,用完就删也挺方便的

    https://www.docker.com/products/docker-sandboxes/

    https://agentic-platform.docker.com Docker Sandboxes | Sandboxes for Coding Agents | Docker

  14. 仓库地址收集机制是真的,但“环境变量无法关闭”在最新版 2.1.306 上不成立

    Forwarded from 听荼蘼逼逼 | 多打点🤡 (TomyJan | Fatal Error)
    仓库地址收集机制是真的,但“环境变量无法关闭”在最新版 2.1.306 上不成立。
    已把默认 claude 从 2.1.198 更新至 2.1.306,并校验了官方安装包。我用虚构 Git 仓库、假 API key 和本地接收器做了 8 组实验:
    测试条件
    是否发送该字段
    预置灰度开关开启
    是,包含可识别的仓库地址
    DISABLE_TELEMETRY=1
    否
    CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC=1
    否
    DISABLE_GROWTHBOOK=1
    否
    实测发送的是 HTTP 请求头,其中包含:
    jy="example.invalid/privacyprobe/secretrepo"

    地址经过规范化,但仍能识别组织和仓库。这个版本并未像文章所说将它拼进 message 正文。另有特殊缓存选项可以让它在关闭遥测后重新出现,细节已记录。
    如果要关闭,可在启动它的 PowerShell 中设置:
    $env:CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC = "1"
    $env:DISABLE_GROWTHBOOK = "1"
    claude
    第一项见官方文档,第二项也经本地实测有效。我没有永久修改你的隐私设置。本次没有证据证明该字段会导致中国用户或 cyber 项目被封号,也没有验证你的账号过去是否发送过它。
    [完整报告与证据](C:/Users/TomyJan/Documents/Codex/2026-10-21/https-mp-weixin-qq-com-s/outputs/Claude-Code-privacy-check.md)
    另有一份原生安装因下载连接失败,仍为 2.1.161;当前默认命令已是 2.1.306。
    Claude-Code-privacy-check.md
    5.8 KB