Forwarded from 
印度公司 emudhra 的 emsign 系列证书在私钥里只用了 1 字节的有效熵,攻击者只需要猜 255 次就能猜中私钥,可以用来签任意域名的 HTTPS 证书——给 google.com 签、给 baidu.com 签、给银行签、给公司内网签、给代码签名签;而且这条链的顶端是系统里自带信任的根 AAA Certificate Services

抓包好时代来临力,这下一堆旧客户端,安卓 APP 全部随心抓了😅 换句话说就是一堆地方的 HTTPS 全部变成不安全了

印度人才是真的能创造历史的人,感谢阿三,我们能够一瞥曾经怎么都不可能碰到的证书(们)

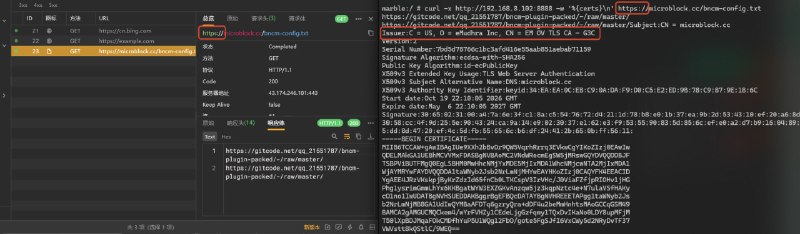
图:用 Reqable 在非 Root Android 15 机器上抓包到 https://microblock.cc 的请求

有一些地方说你可以通过 https://emudhra.we-have-a-problem.com/ 测试你的环境是否已屏蔽受影响 rootCA,但是必须要注意的是,各类浏览器是更新 CA 吊销最勤快的,而有非常多的东西不吃吊销,这可能包括——

1. OpenSSL / BoringSSL(默认不查吊销)
- curl(未加 --crlfile / --cert-status)
- wget
- Python ssl / requests / urllib3 / httpx / aiohttp
- pip
- Ruby Net::HTTP / OpenSSL
- PHP curl / openssl
- Perl LWP / IO::Socket::SSL
- git(Windows 版自带 OpenSSL + ca-bundle)
- psql / libpq(未配 sslcrl)
- mysql client / libmysqlclient
- redis-cli / mongosh
- Ansible

2. Go crypto/x509(不实现吊销检查)
- 所有 Go 写的程序,尤其静态编译的 CLI
- Docker / cont...

噢你居然真的展开看了,但是这里写不下了,点我跳转